
Windows y macOS tratan tu ordenador como un recurso que explotar. En cuanto introduces tu contraseña, decenas de procesos registran tus hábitos, tus archivos y tu ubicación para alimentar servidores publicitarios. Puedes pensar que eres el dueño de tu equipo, pero solo eres un usuario autorizado a alquilar espacio en una herramienta que pertenece a los gigantes del software.
Tu sistema operativo actual puede dejarte expuesto porque está diseñado para conectarlo, compartirlo y sincronizarlo todo de forma predeterminada. La seguridad rara vez es prioritaria en una arquitectura que debe ser compatible con miles de aplicaciones de terceros y rastreadores.
Si de verdad quieres aislar tus datos y recuperar el control, necesitas cambiar de enfoque. Algunos sistemas operativos se diseñan para cifrar, compartimentar y borrar tus rastros.
Estos cuatro entornos informáticos son auténticas fortalezas. Esto es lo que los distingue.
En este artículo
1. Qubes OS: aislamiento extremo mediante virtualización
Qubes OS considera potencialmente hostil cada aplicación y la aísla en su propio dominio. El sistema utiliza la virtualización por hardware para compartimentar los usos y separar navegación, trabajo, datos sensibles, red y periféricos en entornos distintos. Esta separación ayuda a evitar que una intrusión local se propague al resto del sistema y limita el incidente en lugar de permitir que afecte a todo el equipo.
En la práctica, Qubes OS está pensado para equipos que manejan información sensible. Permite separar estrictamente la vida personal de la profesional, abrir archivos de riesgo en entornos desechables y trabajar con datos críticos con una exposición mínima. Por eso puede resultar útil para perfiles expuestos, como investigadores de seguridad, periodistas de investigación o desarrolladores que manejan código no fiable y necesitan reducir al máximo el impacto de un error o de un archivo malicioso.
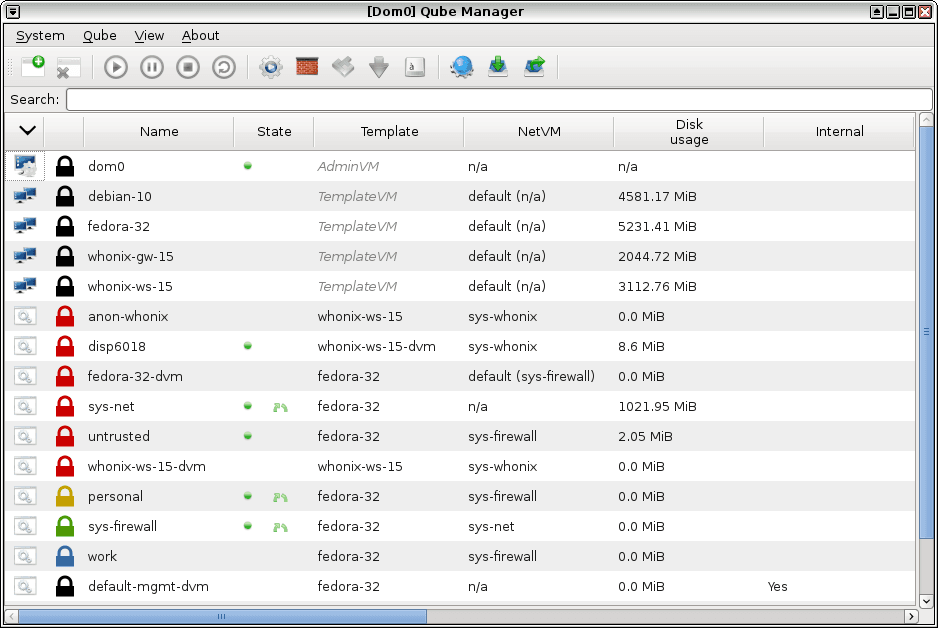
Este nivel de seguridad tiene contrapartidas. Qubes OS necesita hardware reciente compatible con la virtualización y bastante memoria para mantener varios dominios activos. También exige un periodo de aprendizaje, porque la seguridad depende tanto de la arquitectura como de la disciplina del usuario. Qubes OS no está pensado para ofrecer comodidad inmediata: se dirige a quienes priorizan el aislamiento y el control frente a la sencillez.
If you’re serious about security, @QubesOS is the best OS available today. It’s what I use, and free. Nobody does VM isolation better. https://t.co/FyX5NX47cS
— Edward Snowden (@Snowden) September 29, 2016
Qubes tiene fama de ser uno de los sistemas operativos seguros de referencia. Lo han recomendado Edward Snowden, investigadores y organizaciones como la Freedom of the Press Foundation. Se ha presentado en conferencias y ha sido objeto de estudios académicos. La comunidad revisa continuamente su diseño.
2. Tails: el sistema amnésico para mantener el anonimato
Tails está diseñado para apagarse sin dejar rastro. Funciona en modo live desde una memoria USB y nunca se instala en el equipo anfitrión. Cada vez que lo apagas, se borra toda la sesión, lo que impide recuperar después datos, historial o rastros de actividad. Este diseño amnésico ayuda a proteger frente al análisis forense y a las intrusiones persistentes cuando no puedes confiar en el ordenador utilizado.
Todo el tráfico de red se dirige automáticamente a través de la red Tor. Ninguna aplicación puede comunicarse fuera de este túnel, lo que ayuda a evitar filtraciones de la dirección IP o de metadatos. Las herramientas incluidas son deliberadamente limitadas y vienen configuradas para reducir los errores humanos.
Tails es útil para sesiones anónimas puntuales en equipos que no son de confianza. Permite trabajar desde un ordenador público, prestado o potencialmente comprometido sin exponer tus datos personales ni tu identidad. Es una herramienta práctica en situaciones sensibles en las que la prioridad es no dejar rastros al terminar.
 assistouest.fr
Según se ha informado, la propia NSA habría descrito Tails como una amenaza importante para sus capacidades de vigilancia. El sistema alcanzó fama internacional cuando Edward Snowden lo utilizó en 2013 para comunicarse discretamente con las periodistas Laura Poitras y Glenn Greenwald durante las revelaciones sobre la NSA. Desde entonces, numerosas ONG, periodistas, activistas y denunciantes recomiendan Tails como una herramienta esencial para comunicarse de forma segura. Recibe financiación parcial del proyecto Tor y de organizaciones que promueven la libertad digital, y se somete periódicamente a auditorías de seguridad públicas.
3. OpenBSD: seguridad proactiva en un Unix minimalista
OpenBSD suele citarse como un referente de la seguridad en Unix porque la seguridad forma parte de su diseño. El proyecto nació con el objetivo de crear un sistema seguro de forma predeterminada: reduce al mínimo la superficie de ataque, desactiva los servicios innecesarios y audita el código de manera sistemática para detectar errores antes de que se conviertan en vulnerabilidades explotables. Sus componentes se examinan con atención y el sistema integra protecciones como la separación estricta de privilegios, la verificación de firmas de paquetes y defensas avanzadas de memoria.
De forma predeterminada, el sistema no expone puertos a la escucha, activa un cortafuegos e incorpora protecciones de memoria que impiden que una misma página sea escribible y ejecutable, además de aleatorizar direcciones para combatir exploits habituales. Estas defensas forman parte de sus bases. En la práctica, reducen la superficie de ataque, hacen más predecible el comportamiento de los procesos y disminuyen la necesidad de ajustes manuales para alcanzar un buen nivel de seguridad.
Sus desarrolladores incluso han creado funciones más seguras para sustituir construcciones de C arriesgadas e integrado primitivas criptográficas en el núcleo y el entorno del sistema. El equipo publica correcciones con rapidez cuando se confirman vulnerabilidades, y el proyecto mantiene su apuesta por la seguridad proactiva en lugar de limitarse a reaccionar. Esto convierte a OpenBSD en una opción sólida cuando la resistencia a los ataques es un requisito fundamental.
4. Whonix: aislamiento de red en máquinas virtuales
Whonix separa el entorno de trabajo del acceso a la red para impedir filtraciones de identidad desde el origen. Se compone de dos entornos distintos: uno se conecta exclusivamente a la red Tor y el otro ejecuta las aplicaciones del usuario. Esta arquitectura impide la comunicación directa con internet fuera del túnel Tor y convierte el anonimato en una condición estructural.
Este enfoque ofrece una protección sólida frente a los errores humanos y al malware que intenta revelar la dirección IP real. Las aplicaciones se ejecutan en un entorno que no conoce la red exterior, mientras que la pasarela Tor actúa como un filtro estricto que no se puede eludir. Incluso el malware con privilegios elevados queda dentro de un perímetro que le impide identificar el equipo anfitrión o al usuario. Whonix no promete invisibilidad absoluta, pero hace que las filtraciones accidentales sean extremadamente difíciles.
Whonix está pensado para un uso continuado y se integra con facilidad en un entorno existente. Así puedes trabajar, comunicarte y navegar manteniendo un nivel alto de privacidad. La combinación de anonimato estructural y uso cotidiano resulta útil para los perfiles expuestos que necesitan discreción a diario.
¿Qué debe ofrecer un sistema operativo seguro?
Un sistema operativo seguro no es invulnerable ni está libre de fallos. Se diseña partiendo de que los ataques ocurrirán. La cuestión clave no es si existe una vulnerabilidad, sino si puede causar daños duraderos. Un sistema realmente seguro busca reducir las oportunidades de ataque e impedir que un error local termine comprometiendo todo el equipo.
La primera prioridad es reducir la superficie de ataque. Un sistema operativo seguro debe limitar los servicios activos a los imprescindibles, minimizar los componentes expuestos y restringir el código que se ejecuta con privilegios elevados. Cuantas menos funciones haya, menos puntos de entrada potenciales. Esta simplicidad deliberada hace que el sistema sea más predecible y fácil de controlar.
Aislamiento y compartimentación de procesos
Las aplicaciones deben quedar confinadas para que no puedan acceder libremente al resto del sistema, a los datos sensibles o a la red. Si un programa se ve comprometido, el sistema debe poder contener el incidente, limitar los daños e impedir que se propague. La seguridad depende de una separación estricta de las responsabilidades y los privilegios.
Un sistema operativo seguro también debe resistir las técnicas de explotación actuales. La mayoría de los ataques se dirigen a la memoria y a los mecanismos de ejecución, así que el sistema debería incluir defensas que los hagan complejos, inestables y costosos, además de difíciles de automatizar.
Resistencia a la persistencia
Un atacante rara vez busca un acceso puntual; quiere permanecer en el sistema. Un sistema operativo seguro debe proteger sus componentes críticos, verificar su integridad durante el arranque e impedir que se instalen mecanismos de persistencia de forma silenciosa. También debería permitir volver rápidamente a un estado fiable si surge alguna duda.
La seguridad también abarca la red. Un sistema operativo competente adopta una postura restrictiva de forma predeterminada, limita las comunicaciones innecesarias y no confía automáticamente en el entorno de red. El tráfico debe estar controlado y las filtraciones accidentales deben ser difíciles, para que el propio sistema no se convierta en una fuente de exposición.
Un sistema seguro debe tener en cuenta los errores humanos
Los errores humanos son inevitables, por lo que el sistema debe absorberlos en lugar de amplificarlos. La configuración predeterminada debe ser prudente, las acciones sensibles deben identificarse con claridad y las conductas peligrosas deben ser difíciles de activar sin intención expresa. La seguridad no debería depender solo de la vigilancia del usuario, sino de una arquitectura defensiva que se mantenga en el tiempo.
Permitimos que parte de nuestros lectores consulte nuestros artículos gratis con un bloqueador de anuncios. Sin embargo, su número es actualmente demasiado alto para mantener este acceso para todo el mundo.
Puedes desactivar tu bloqueador para seguir leyendo de inmediato, suscribirte para disfrutar de todo nuestro contenido sin anuncios o volver un poco más tarde, cuando la presión haya disminuido.
El acceso se restablecerá automáticamente en cuanto la situación lo permita.